
А-ЦОД глазами инженера: что такое аттестованный сегмент и зачем он нужен бизнесу
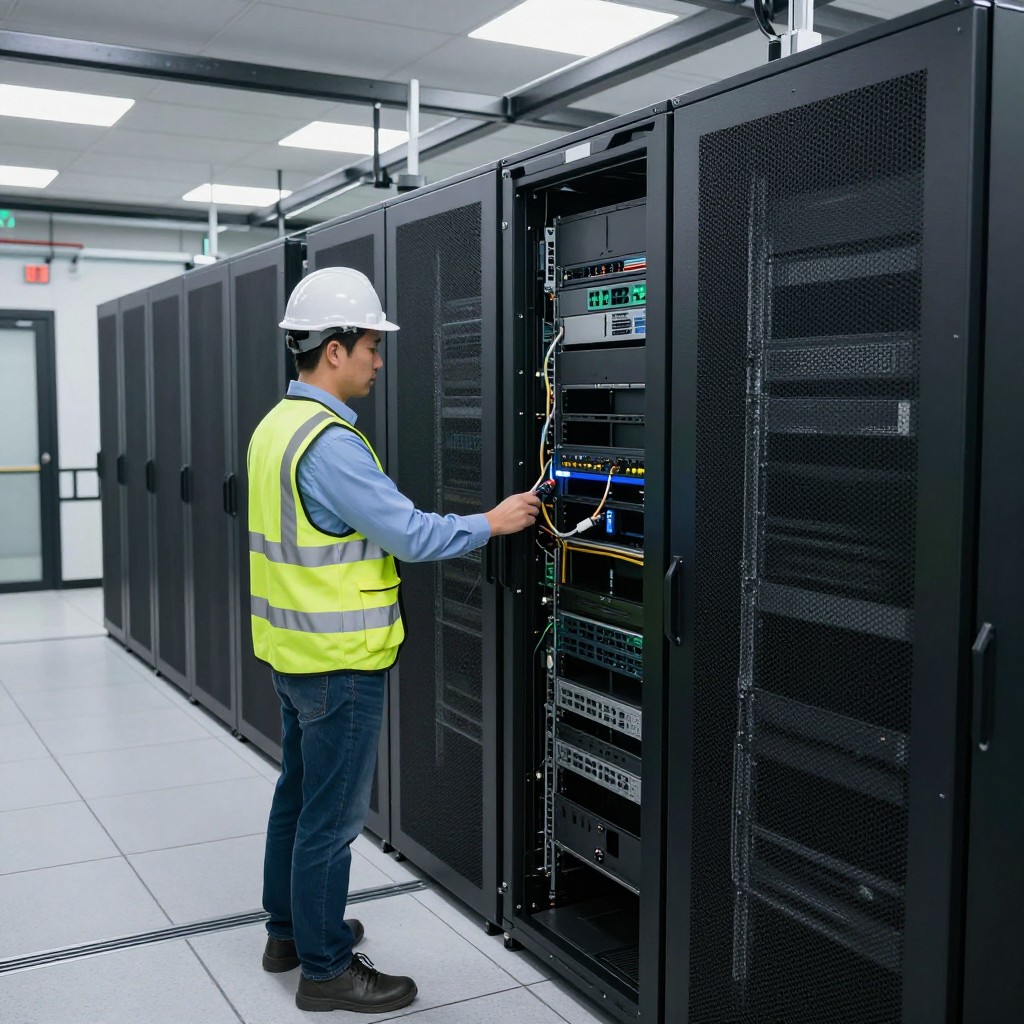
При словах "защищенный дата-центр" многие представляют отдельное здание с усиленной охраной, толстыми стенами и закрытым доступом. На практике защищенная инфраструктура может выглядеть гораздо скромнее: несколько стоек внутри большого коммерческого ЦОД, размещенных рядом с обычным оборудованием. Внешне отличий почти нет, но требования к эксплуатации, доступу и документированию процессов существенно строже.
Именно такую площадку часто называют А-ЦОД - аттестованным дата-центром. Однако это скорее рабочее обозначение, а не официальный термин из законодательства. В нормативных документах не существует понятия "сертифицированный дата-центр" или "А-ЦОД" как самостоятельного объекта. Обычно речь идет о дата-центре, на территории которого размещен аттестованный сегмент информационной системы заказчика.
Что именно проверяют
Главное заблуждение состоит в том, что ФСТЭК якобы сертифицирует весь дата-центр целиком. На самом деле сертификация и аттестация относятся к разным объектам.
Сертификация касается конкретного средства защиты информации. Проверить могут:
- межсетевой экран;
- систему обнаружения и предотвращения вторжений;
- антивирус;
- средство защиты от несанкционированного доступа;
- систему доверенной загрузки;
- другие программные и аппаратные продукты.
Результатом становится сертификат соответствия на конкретное изделие.
Аттестация проводится для объекта информатизации - информационной системы, ее выделенного сегмента или помещения, где она функционирует. В этом случае оценивается не отдельная программа, а вся система защиты в реальных условиях эксплуатации. Если требования выполнены, выдается аттестат соответствия.
Наличие сертификата ФСТЭК у межсетевого экрана не означает автоматическую аттестацию информационной системы. И наоборот: аттестованная система может включать сертифицированные средства, но сам факт их установки еще не гарантирует положительный результат проверки.
При чем здесь ФСТЭК
ФСТЭК России устанавливает требования к защите информации, которая не относится к государственной тайне, а также участвует в системе сертификации средств защиты. Конкретные правила зависят от того, какие данные обрабатываются, кому принадлежит система и какие последствия возможны при нарушении ее безопасности.
Один из базовых документов в этой сфере - Федеральный закон № 149-ФЗ "Об информации, информационных технологиях и о защите информации". Далее применяются специальные нормативные требования для разных типов информационных систем.
Например, для государственных информационных систем и систем государственных органов используются отдельные требования ФСТЭК. Для информационных систем персональных данных применяются положения законодательства о персональных данных и профильные нормативные документы. Для значимых объектов критической информационной инфраструктуры действуют собственные правила. Поэтому универсального набора требований "для любого дата-центра" не существует.
Почему одного файрвола недостаточно
Файрвол - важный элемент защиты, но он отвечает только за часть задач. Его наличие не говорит о том, насколько надежно организована инфраструктура в целом.
При аттестации рассматривают совокупность мер:
- сетевую архитектуру и разделение сегментов;
- правила фильтрации трафика;
- управление учетными записями;
- разграничение полномочий;
- защиту серверов и рабочих станций;
- регистрацию и хранение событий безопасности;
- резервное копирование;
- физическую защиту оборудования;
- контроль действий администраторов;
- устойчивость инженерных систем;
- порядок реагирования на инциденты;
- документированные регламенты эксплуатации.
Даже идеально настроенный межсетевой экран не компенсирует отсутствие контроля привилегированных пользователей, открытый доступ к стойкам или невозможность восстановить систему после сбоя.
Как устроен физический контроль
В аттестованном сегменте важно не только то, кто может подключиться к системе по сети, но и то, кто способен физически попасть к оборудованию. Поэтому доступ сотрудников оформляется по ролям и регулярно пересматривается.
В защищенных зонах применяются электронные системы контроля доступа, видеонаблюдение и журналы проходов. Доступ к стойкам получают не все инженеры. Обычно сотруднику необходимо занимать соответствующую должность, пройти специальное обучение и успешно сдать проверочный тест. После этого разрешение оформляется в установленном порядке.
Списки допущенных работников периодически сверяются. Уволенные сотрудники, сменившие должность специалисты и персонал, которому доступ больше не нужен, должны своевременно исключаться из соответствующих перечней.
Как проходит аттестация
Аттестация начинается не с визита проверяющего, а с подготовки объекта. Сначала определяют границы информационной системы, состав оборудования, обрабатываемые данные и актуальные угрозы. Затем формируют модель нарушителя и выбирают необходимые меры защиты.
После этого проектируют архитектуру, устанавливают и настраивают средства защиты, создают регламенты, организуют журналирование и проверяют работу всех процедур. Важную роль играют документы: схемы, инструкции, матрицы доступа, акты, протоколы испытаний и порядок реагирования на инциденты.
На этапе испытаний проверяют, насколько заявленные меры работают фактически. Оценивается не только наличие оборудования, но и корректность настроек, полнота журналов, соблюдение правил сотрудниками и способность системы противостоять предусмотренным угрозам.
По итогам формируется комплект материалов. Если требования выполнены, объект получает аттестат соответствия. Он действует не бессрочно: при существенных изменениях инфраструктуры, состава системы или условий обработки информации может потребоваться повторная оценка.
Что происходит после получения аттестата
Аттестация не заканчивается выдачей документа. Защиту необходимо поддерживать в актуальном состоянии. Любое заметное изменение - перенос сервера, замена сетевого оборудования, внедрение нового программного обеспечения, изменение схемы доступа - может повлиять на соответствие системы установленным требованиям.
Поэтому эксплуатация аттестованного сегмента включает постоянный контроль. Инженеры следят за состоянием оборудования, анализируют события безопасности, проверяют резервное копирование, контролируют доступы и фиксируют выполненные работы. Все действия должны выполняться по утвержденным процедурам.
Особое внимание уделяется изменениям. В обычной инфраструктуре администратор может быстро установить новый компонент или изменить сетевое правило. В защищенном сегменте сначала оценивают последствия, оформляют заявку, согласуют работы и фиксируют результат. Такой подход снижает риск неконтролируемого нарушения архитектуры защиты.
Зачем это бизнесу
Аттестованный сегмент нужен компаниям, которые работают с регулируемой информацией или обязаны подтвердить выполнение требований перед заказчиком, регулятором и партнерами. Это может быть государственная организация, оператор значимой инфраструктуры, финансовая компания, медицинская система или подрядчик, обрабатывающий данные крупного заказчика.
Для бизнеса аттестация дает несколько преимуществ:
1. подтверждает, что меры защиты не ограничиваются декларациями;
2. помогает выполнять обязательные требования законодательства;
3. снижает вероятность штрафов и претензий;
4. повышает доверие клиентов и партнеров;
5. делает процессы эксплуатации более прозрачными;
6. упрощает прохождение внутренних и внешних проверок.
При этом аттестат не означает абсолютную неуязвимость. Он подтверждает соответствие объекта определенному набору требований и условиям, зафиксированным в документации. Безопасность продолжает зависеть от качества эксплуатации, своевременного обновления средств защиты и дисциплины сотрудников.
Что должен понимать инженер
Инженеру, работающему с А-ЦОД, не обязательно быть специалистом по всему нормативному массиву. Но он должен понимать, почему даже привычное действие требует согласования.
Перезапуск сервера, подключение ноутбука, изменение правила доступа или замена кабеля могут затронуть не только техническую работоспособность, но и требования безопасности. В защищенной инфраструктуре важны последовательность действий, подтверждение полномочий, фиксация операций и возможность восстановить историю изменений.
Поэтому инженер должен знать границы своей ответственности, порядок допуска к оборудованию, правила работы с учетными записями, требования к носителям информации и процедуру аварийных действий. При инциденте ценится не импровизация, а способность действовать по заранее подготовленному сценарию.
Главное
А-ЦОД - это не особое здание и не универсальная "сертификация дата-центра". Обычно так называют площадку, где размещен аттестованный сегмент информационной системы.
ФСТЭК сертифицирует отдельные средства защиты, а аттестация оценивает всю систему в комплексе: оборудование, программное обеспечение, архитектуру, физический доступ, документы и процессы эксплуатации. Именно поэтому защищенная инфраструктура может занимать всего несколько стоек, но требовать значительно более строгого контроля, чем обычный сегмент дата-центра.
Для бизнеса это способ подтвердить управляемость и соответствие системы установленным требованиям. Для инженера - ежедневная работа по регламентам, где надежность зависит не от одного мощного продукта, а от согласованности всех элементов защиты.