
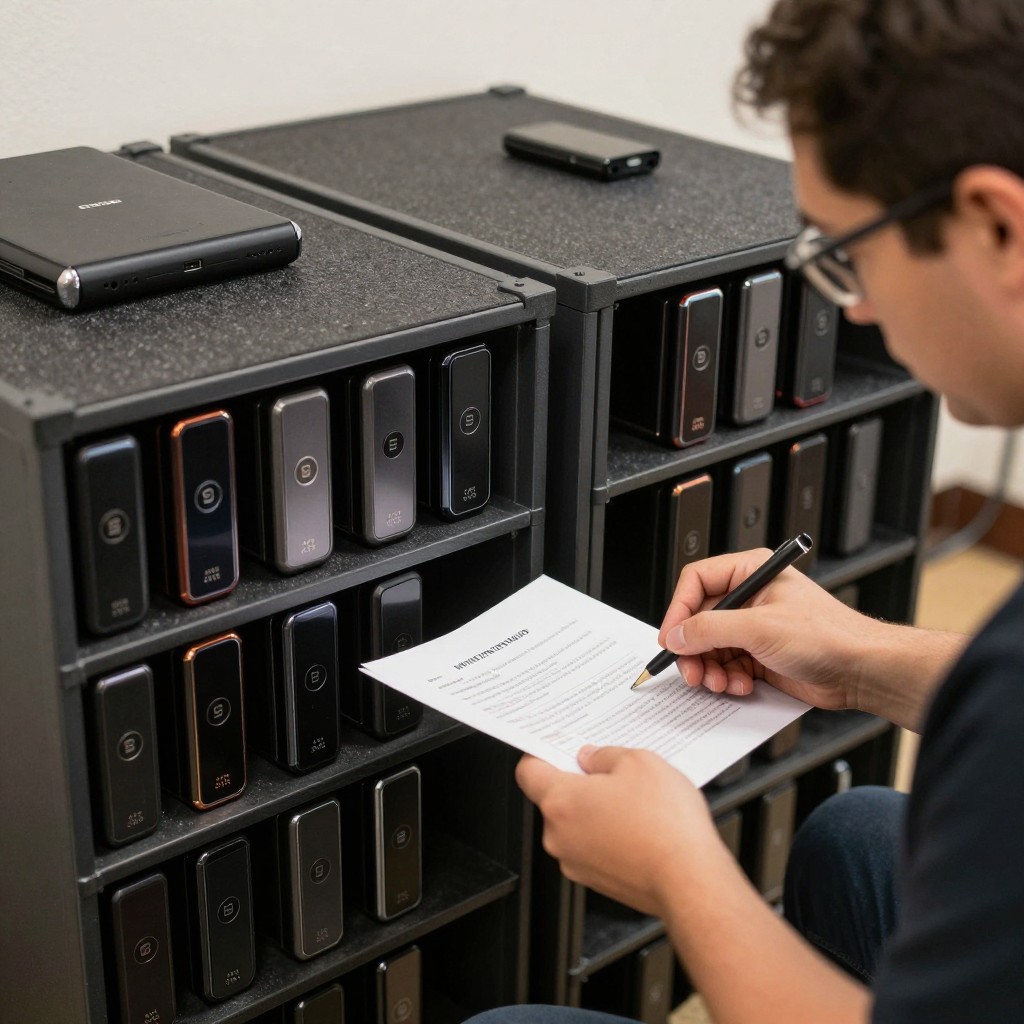
Безопасное хранение резервных копий важных данных строится на нескольких независимых мерах: определите критичные файлы, создайте копии по разным сценариям, зашифруйте их, храните минимум в двух локациях, ограничьте доступ и регулярно проверяйте восстановление. Одна копия, подключённая к рабочему компьютеру, не защищает от сбоя, кражи или шифровальщика.
Краткий обзор критичных требований к резервным копиям
- Опишите угрозы: отказ оборудования, ошибка пользователя, вредоносное ПО, кража и потеря доступа к облаку.
- Разделите данные по критичности и задайте допустимые сроки восстановления.
- Сочетайте локальную, оффлайн- или удалённую копию; не храните все экземпляры в одном месте.
- Шифруйте архивы и отдельно защищайте ключи, пароли и коды восстановления.
- Ограничьте права учётной записи, используемой системой резервного копирования.
- Проверяйте не только наличие файлов, но и возможность фактически восстановить их.
Определение угроз и картирование критичных данных
Подход подходит для домашних пользователей, небольших команд и организаций, которым нужно защитить документы, базы данных, проекты и настройки. Он особенно важен при работе с единственными экземплярами файлов. Не стоит начинать с покупки носителя, если ещё не определены данные, сроки восстановления и ответственные лица.
- Угроза: случайное удаление или перезапись. Мера: хранить несколько версий файлов. Приоритет: высокий.
- Угроза: поломка диска или устройства. Мера: копировать данные на независимый носитель. Приоритет: высокий.
- Угроза: шифровальщик. Мера: иметь отключаемую или неизменяемую копию. Приоритет: высокий.
- Угроза: пожар, затопление или кража. Мера: размещать одну копию вне основного помещения. Приоритет: высокий.
Составьте перечень данных: рабочие документы, фото, базы, конфигурации, ключи доступа и лицензии. Для каждого набора укажите владельца, частоту изменения, срок хранения и порядок восстановления.
Выбор стратегии резервирования: полный, инкрементный, дифференциальный и гибриды
Для резервного копирования данных понадобятся источник, целевое хранилище, программа или встроенный механизм, учётная запись с минимально необходимыми правами и защищённое место для хранения ключей.
- Полная копия. Сохраняет весь выбранный набор данных. Восстановление проще, но требуется больше места и времени.
- Инкрементная схема. После базовой копии сохраняет изменения с момента предыдущей операции. Экономит место, но восстановление зависит от цепочки копий.
- Дифференциальная схема. Сохраняет изменения с момента последней полной копии. Объём обычно растёт до следующей полной операции, зато восстановление требует меньшего числа элементов.
- Гибрид. Объединяет полные копии по расписанию, частые инкременты и отдельную удалённую или оффлайн-копию. Такой вариант удобен при разных требованиях к RPO и RTO.
Перед настройкой проверьте, поддерживает ли выбранная система резервного копирования версии, шифрование, журналирование, уведомления об ошибках и тестовое восстановление.
Шифрование, целостность и управление ключами для безопасного хранилища
Сначала зафиксируйте риски и ограничения:
- Пароль от архива может быть украден вместе с самим архивом.
- Потеря ключа делает резервную копию недоступной.
- Облачный провайдер не заменяет контроль прав и проверку восстановления.
- Повреждённый архив может выглядеть сохранённым, пока не понадобится восстановление.
- Выберите границы шифрования. Шифруйте данные до передачи в удалённое или облачное хранилище, если провайдеру нельзя полностью доверять. Для особо чувствительных наборов используйте клиентское шифрование.
- Создайте отдельный секрет. Используйте длинную уникальную парольную фразу, не применяйте пароль от почты или рабочей учётной записи. Храните резервный способ доступа отдельно от копий.
- Разделите доступы. Учётная запись резервного копирования не должна иметь административных прав без необходимости. Включите многофакторную аутентификацию там, где она доступна.
- Проверьте целостность. Включите контрольные суммы, верификацию после записи и журналы операций. Ошибки чтения, пропуски файлов и повреждённые цепочки исправляйте до следующего цикла.
- Защитите ключи. Храните их в менеджере паролей или другом контролируемом хранилище, а резервную копию ключа - в отдельном защищённом месте. Проверьте процедуру восстановления доступа без публикации секретов в документации.
Носители и локации: локально, оффлайно и в облаке - плюсы и риски
| Вариант | Преимущество | Основной риск | Подходящая мера |
|---|---|---|---|
| Локальный диск или NAS | Быстрое резервирование и восстановление | Поломка, кража или заражение общей сети | Ограничить доступ, включить версии, добавить независимую копию |
| Оффлайн-носитель | Меньше риск удалённого шифрования | Потеря, физическое повреждение или несвоевременное подключение | Хранить отдельно, маркировать, периодически проверять читаемость |
| Облачное хранилище резервных копий | Удалённая локация и доступность из разных мест | Компрометация учётной записи, ошибочная политика или зависимость от сервиса | Шифрование до загрузки, MFA, отдельная учётная запись, тест восстановления |
| Удалённый сервер | Контроль инфраструктуры и автоматизация | Сетевой сбой или неверно настроенные права | Сегментация, журналирование, ограничение портов и независимая копия |
Проверка результата:
- Есть ли копия, физически отделённая от рабочего устройства?
- Можно ли отключить один экземпляр без потери остальных?
- Зашифрованы ли данные до передачи в удалённую локацию?
- Проверены ли права доступа и многофакторная аутентификация?
- Есть ли журнал успешных и неуспешных операций?
- Открывается ли тестовый файл из последней копии?
- Понятно ли, кто и как получает доступ при аварии?
Политики хранения, дедупликация и RTO/RPO в практическом применении
RPO показывает, какой объём последних изменений допустимо потерять, а RTO - за какое время систему или данные нужно вернуть в рабочее состояние. Эти параметры следует задавать отдельно для документов, баз данных и конфигураций.
Частые ошибки:
- Хранение всех копий на одном физическом устройстве.
- Перезапись единственной рабочей копии без версий.
- Постоянно подключённый носитель с теми же правами, что и рабочая система.
- Отсутствие срока хранения и правил удаления старых версий.
- Слепое доверие дедупликации без проверки восстановления после повреждения хранилища.
- Смешивание резервных копий разных владельцев и проектов без разграничения доступа.
- Сохранение базы данных простым копированием файла во время активной записи.
- Отсутствие уведомлений об ошибках и контроля свободного места.
Дедупликация снижает объём повторяющихся данных, но не отменяет независимые копии. Политику хранения оформите письменно: какие версии сохраняются, кто утверждает удаление, как обрабатываются ошибки и когда проводится контрольное восстановление.
Проверка восстановления и автоматизация процессов аварийного восстановления
Автоматизация полезна только после ручной проверки. Создайте тестовую среду и восстановите отдельные файлы, структуру каталогов и, если применимо, рабочий сервис.
- Периодический тест. Подходит для небольших объёмов и домашних архивов, когда изменения происходят нерегулярно.
- Изолированная тестовая среда. Уместна для серверов, баз данных и приложений, чтобы не повредить рабочую систему.
- Автоматическая проверка заданий. Подходит командам, которым нужны отчёты, уведомления и контроль ошибок по расписанию.
- Сценарий аварийного восстановления. Нужен при критичных сервисах: документируйте порядок действий, доступы, зависимости и критерии успешного запуска.
После каждого теста фиксируйте дату, использованную копию, найденные ошибки, фактическое время восстановления и изменения, которые требуется внести в процедуру.
Практические ответы на типичные затруднения при хранении резервных копий
Достаточно ли копировать данные на внешний диск?
Нет, если диск хранится рядом с компьютером и постоянно подключён. Добавьте удалённую или оффлайн-копию, версии и регулярную проверку восстановления.
Что безопаснее: локальное или облачное хранение резервных копий?
Надёжнее сочетать варианты. Локальная копия ускоряет восстановление, а удалённая снижает риск потери из-за происшествия в основном помещении.
Нужно ли шифровать резервные копии дома?
Да, если на них есть персональные, финансовые, рабочие или иные чувствительные данные. Ключ следует хранить отдельно и заранее проверить его восстановление.
Как понять, что копия действительно рабочая?
Выполните пробное восстановление в отдельную папку или тестовую среду. Проверяйте не только наличие архива, но и читаемость файлов, структуру каталогов и запуск критичных сервисов.
Можно ли удалить старые версии после успешного резервирования?
Только по заранее утверждённой политике хранения. Сначала убедитесь, что остаются нужные точки восстановления и существует независимая копия.
Что делать, если пароль от зашифрованного архива потерян?
Без ключа или парольной фразы восстановление может быть невозможно. Используйте заранее подготовленное защищённое хранилище секретов и отдельную процедуру доступа для аварийного случая.
Как защитить резервные копии от шифровальщика?
Ограничьте права резервной учётной записи, используйте версии, отключаемый носитель и удалённую копию с отдельной аутентификацией. Регулярно проверяйте журналы и уведомления об изменениях.
Автор: Павел Морозов